ここ1年くらい外部に公開しているメーリングリストに詐欺メールが送信されている。
件名については「株式会社xxxxx」(自社名)が非常に多く、
発信元の氏名は「〇〇〇〇」と代表者(または役員)の名前である。
但し、送信元のメールアドレスは適当に自動生成されたものである。
多くは以下のドメインを利用している。
xxxxx@hotmail.com
xxxxx@outlook.com
xxxx@gmail.com
それ以外のドメインとしては、中国と思われる。.cn やスイス?からの .ch など
滅茶苦茶なドメインから送信されている。
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
あるネットの記事によると、
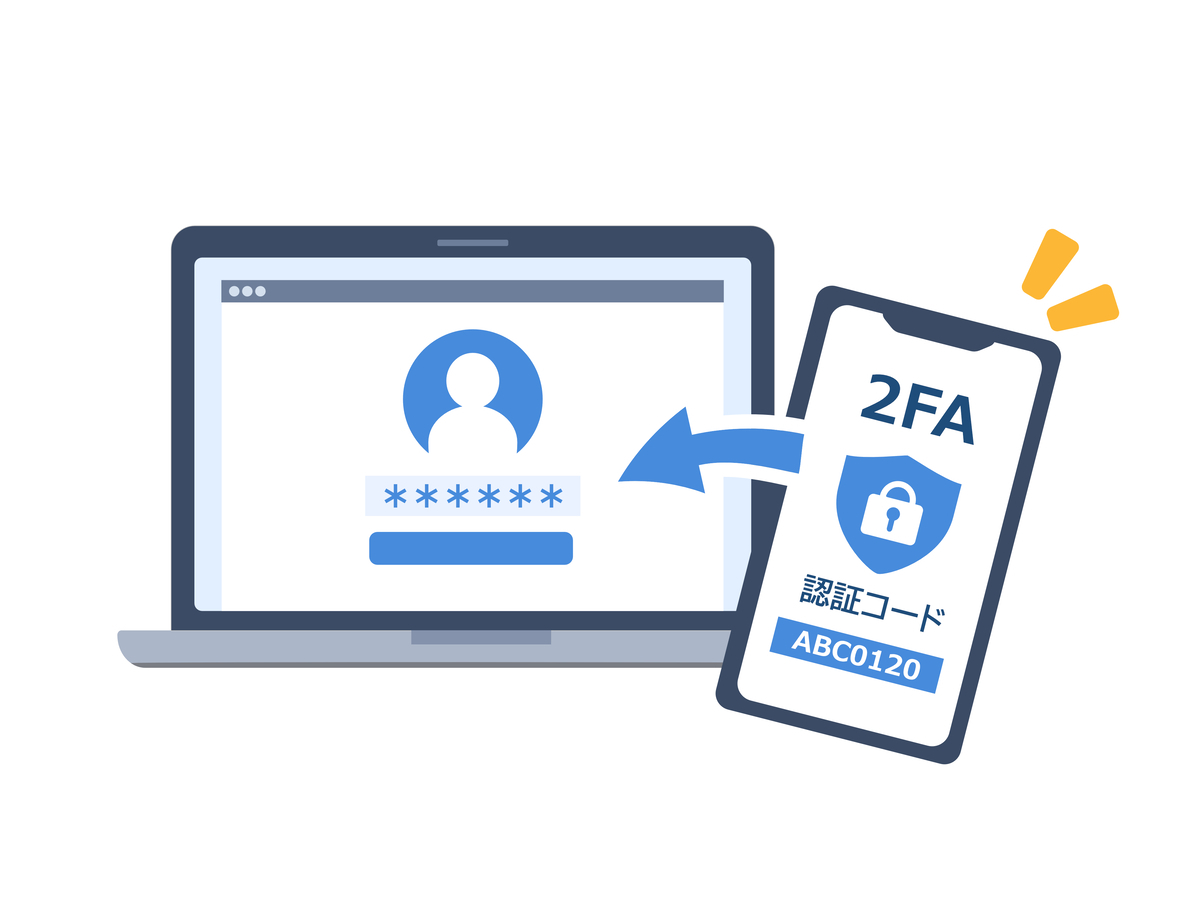
このメールに対して応答すると以下の手順にて詐欺に合うそうだ。
1)社長を名乗るメール
2)SNS/LINEグループ作成の依頼
3)QRコード送付
4)送金指示
「うちの規模では狙われない」という思い込みこそが、最大のリスクであるそうだ。
【2026年8月時点の被害情報】
2026年1〜3月の3か月間で確認された被害は全国68件・被害総額約23億円にのぼるとの報道があり、当初の「1〜2月で20億円超」からさらに拡大したことが分かっている。
トレンドマイクロの継続調査によると、国内でのCEO詐欺メールの検出は2025年12月7日ごろから始まり、12月15日ごろには1日あたり1,000件規模に急増、2026年1月5日には1日1万件を超える検出があったことが確認されている。
同社の分析では、これに先立って2025年11月ごろから台湾の法人組織が先に標的にされており、その後日本への攻撃割合が増加した経緯があるとされ、タイ・インドネシア・シンガポール・ベトナム・インド・韓国・香港など、周辺国・地域の法人組織も同様の被害に遭っていることが分かっている。
【なぜ、LINEへ誘うのか】
これまでの詐欺メールは「偽の請求書を送って振り込ませる」というシンプルな型が主流でした。
しかし最近は、まずメールで接触し、LINEなどのチャットアプリに移ってから本題に入る手口に変わっている。
理由は3つ。
第1に、会社のメールはセキュリティソフトで監視されているが、LINEは監視されにくいという点。
第2に、「社長と直接LINEでつながっている」という感覚が、警戒心をゆるめてしまうこと。
第3に、メールには送金や金額の話を一切書かないため、迷惑メールフィルタに引っかかりにくいこと。
メールセキュリティ製品は「送金」「至急」などの言葉で詐欺を検知しますが、犯人はメールでの接触を最低限にすることで、これを意図的に回避している。
なお、誘導先はLINEだけではない💦
2026年に入ってからは、Teams・Slackのような社内チャットや各種ビジネスチャットを舞台にした被害も相次いで報告されている。
ある企業ではビジネスチャット上のなりすまし指示で約9,600万円、別の建設設備会社では5,000万円が流出しました。「LINEではないから安全」ではなく、普段と違う経路で“送金・残高写真・社員名簿の提出”を求められたら、まず疑う——と覚えておく必要がある。
普段から確認&情報共有を大事にして、
詐欺には十分に注意しましょう~♪